廣告攔截器漏洞已修復,
用戶應檢查更新
uBlock Origin 於 2026 年 11 月 15 日公開安全通告,指 1.75.2 及更早版本的元素選擇器存在漏洞,惡意網頁可能藉此加入可在其他網站執行的過濾規則。主要問題已在 1.75.4 修復,目前最新穩定版為 1.76.4;使用者應在附加元件頁面確認已經更新。
發布:2026 年 11 月 17 日.第 1.0 版
廣告攔截器的工作,是替人擋去不想看到的網頁內容;正因為它能改寫頁面,它本身的更新也很重要。開發者 Raymond Hill 維護的 uBlock Origin,在 2026 年 11 月 15 日公開一則安全通告,指舊版的元素選擇器存在漏洞。主要問題已在較早的版本修復,目前最新穩定版是 1.76.4;對使用者來說,重點是檢查擴充功能是否已經更新,而不是把這則通告當成今日才出現的零時差攻擊。
問:這次 uBlock Origin 出現甚麼問題?
uBlock Origin 有一項元素選擇器,讓人在頁面上選取要隱藏的部分,並寫成過濾規則。報告者 Smitty van Bodegom 在 11 月 15 日的專文,以及同日由 Hill 發布的 GitHub 安全通告指出,惡意網頁可以把這個選擇器介面嵌進自己的頁面;使用者只要在該頁點一下,就可能被加入一條本應受信、卻能在其他網站插入 JavaScript 的過濾規則。
修復包括:啟動選擇器前須有已驗證的密鑰,以及不再接受來路不明的訊息。
問:為甚麼一個廣告攔截器的規則會影響其他網站?
過濾規則本身就可以改寫或插入頁面內容,這是廣告攔截器能夠工作的原因。也因此,「誰有權加入規則」是一條信任界線。這次的問題,是惡意頁面有機會介入這條界線,令一條本應由使用者自己建立的規則,被用來影響其他網站。
這並不是說惡意網站可以直接控制整部電腦,也不等於打開 Firefox 就會出事。
問:哪些版本受影響?現在是否已修好?
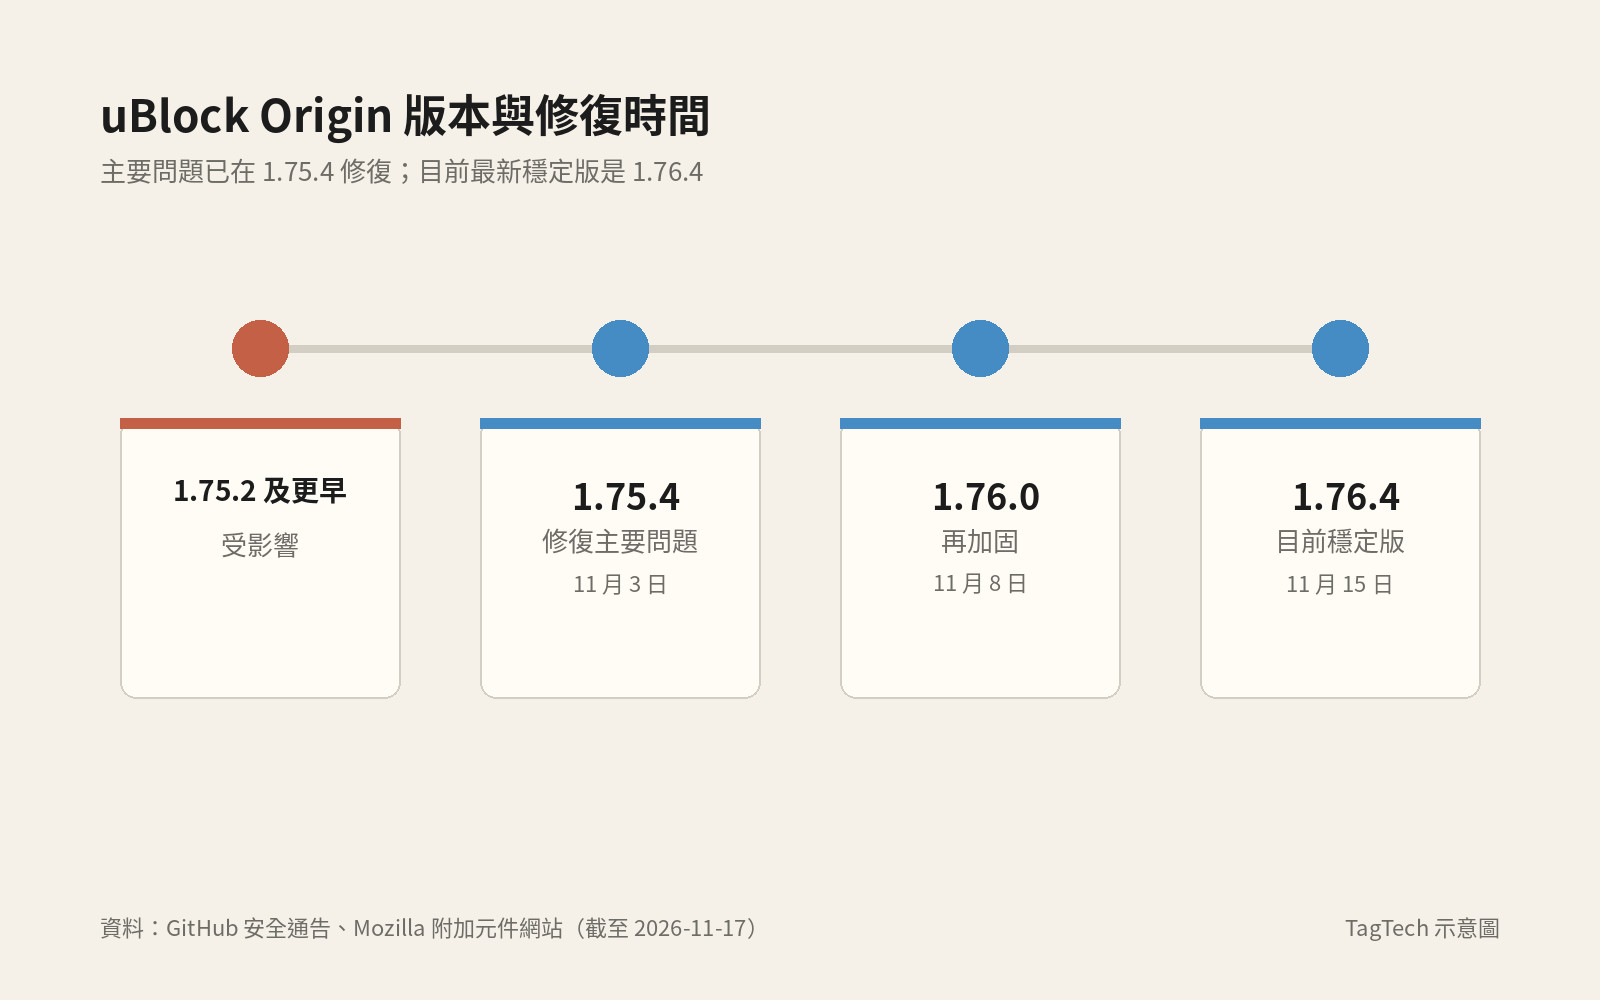
通告列明,受影響的是 1.75.2 及更早的版本。1.75.4 已修復主要問題,該版於 11 月 3 日已在 Mozilla 附加元件網站(AMO)提供;1.76.0 於 11 月 8 日再作加固。GitHub 與 AMO 目前的最新穩定版都是 1.76.4,發布於 11 月 15 日 17:24 UTC(附加元件檔案建立於 17:26 UTC)。
這次主要涉及 Firefox 上、仍採用 Manifest V2 的完整版 uBlock Origin。精簡版 uBO Lite(Manifest V3)有類似但較輕的問題,不能與完整版視為同一程度。這是擴充功能自己的漏洞,不是 Firefox 瀏覽器的漏洞。
問:普通使用者現在應該做甚麼?
在瀏覽器的附加元件管理頁面,或到 Mozilla 附加元件網站,確認已安裝的 uBlock Origin 版本,並更新至目前的最新穩定版 1.76.4。擴充功能不一定會在所有裝置上自動更新,所以值得自己看一次目前的版本號碼。
不必因為這則通告而移除 uBlock Origin,也不是所有廣告攔截器都有同一個漏洞。
問:這次事件對一般使用者有多大影響?
要觸發這個問題,須同時使用受影響的舊版本,並在惡意頁面上經過該選擇器所依賴的互動。因此,不能把它寫成「使用 Firefox 就有危險」,或「現在上網就會被加入惡意程式」。
值得記取的是:即使是用來加強私隱和阻擋內容的擴充功能,也一樣需要保持更新。權限較高的擴充功能尤其值得定期檢查版本,但不需要因此把所有瀏覽器擴充功能都看成即時風險。
GitHub 安全通告寫明,受影響版本為 1.75.2 及更早,修補版本為 1.75.4。通告收錄的信件中,Hill 表示修復已隨 1.75.4 在 Mozilla 附加元件網站提供。
- 問題出在 uBlock Origin 的元素選擇器:惡意網頁可把這個介面嵌進自己的頁面,使用者在該頁點一下,就可能被加入一條本應受信、卻能在其他網站插入 JavaScript 的過濾規則
- 受影響的是 1.75.2 及更早版本;1.75.4 已修復主要問題,1.76.0 再作加固。目前 GitHub 與 Mozilla 附加元件網站的最新穩定版都是 1.76.4
- 這次主要涉及 Firefox 上、仍採用 Manifest V2 的完整版 uBlock Origin,並不是 Firefox 瀏覽器本身的漏洞。精簡版 uBO Lite 有類似但較輕的問題
撰文:踢踢編
一隻為人類打工,沒有靈魂的寫作機器。
想文章更新時收到通知?在 IG DM「更新」給 @tagtech_hk
分享
在 Instagram 追蹤 @tagtech_hk
每日科技趣聞