舊 Bitly 短網址,
為何會改去另一個網站?
資安網站 Ransomnews 在 2026 年 11 月 15 日發表調查,指部分已失效的舊 Bitly 短網址被重新登記後,會把舊帖或舊文件導向新的目的地。Bitly 於同日 19:13 UTC(香港時間 16 日 03:13)在 X 確認問題,並表示已暫停相關帳號、停用受影響連結。
發布:2026 年 11 月 16 日.第 1.0 版
多年前寄出的電郵、簡報或社交帖裡,有時仍留着一條短網址。即使原文沒有改過,今天點開時,目的地也可能已經不是當年那一頁。資安網站 Ransomnews 在 2026 年 11 月 15 日發表調查,指部分舊 Bitly 短網址在原登記失效後,被其他人重新登記同一個結尾;Bitly 於同日確認問題,並表示正停用受影響的連結。
問:為甚麼十多年前的短網址,今天還會發生變化?
Bitly 短網址的結尾對應一個目的地。當原來的登記失效,同一個結尾就有機會再次被登記,改指向新的網址。舊帖、舊電郵或舊文件本身不必被改寫,也不必有人登入品牌的社交帳號;只要短網址的對應關係換了,這些仍然流通的連結就會改去新的地方。
這不是品牌官方帳號被入侵,而是短網址服務端的登記被重新使用。
問:這次實際發現了甚麼?
Ransomnews 舉出兩個品牌例子:Burger King 在 2011 年 7 月 24 日發出、原本宣傳餐廳搜尋的帖,其短網址在 2026 年 11 月 15 日 05:32 UTC 被重新建立,改指向與原文無關的維基百科頁。McDonald’s 在 2011 年 6 月 7 日的一則帖,短網址在同日 05:14 UTC 同樣被改走。該網站其後寫道,兩則原帖已無法開啟;相關短網址在 15 日稍後改為顯示 Bitly 的「Link Deactivated」頁。
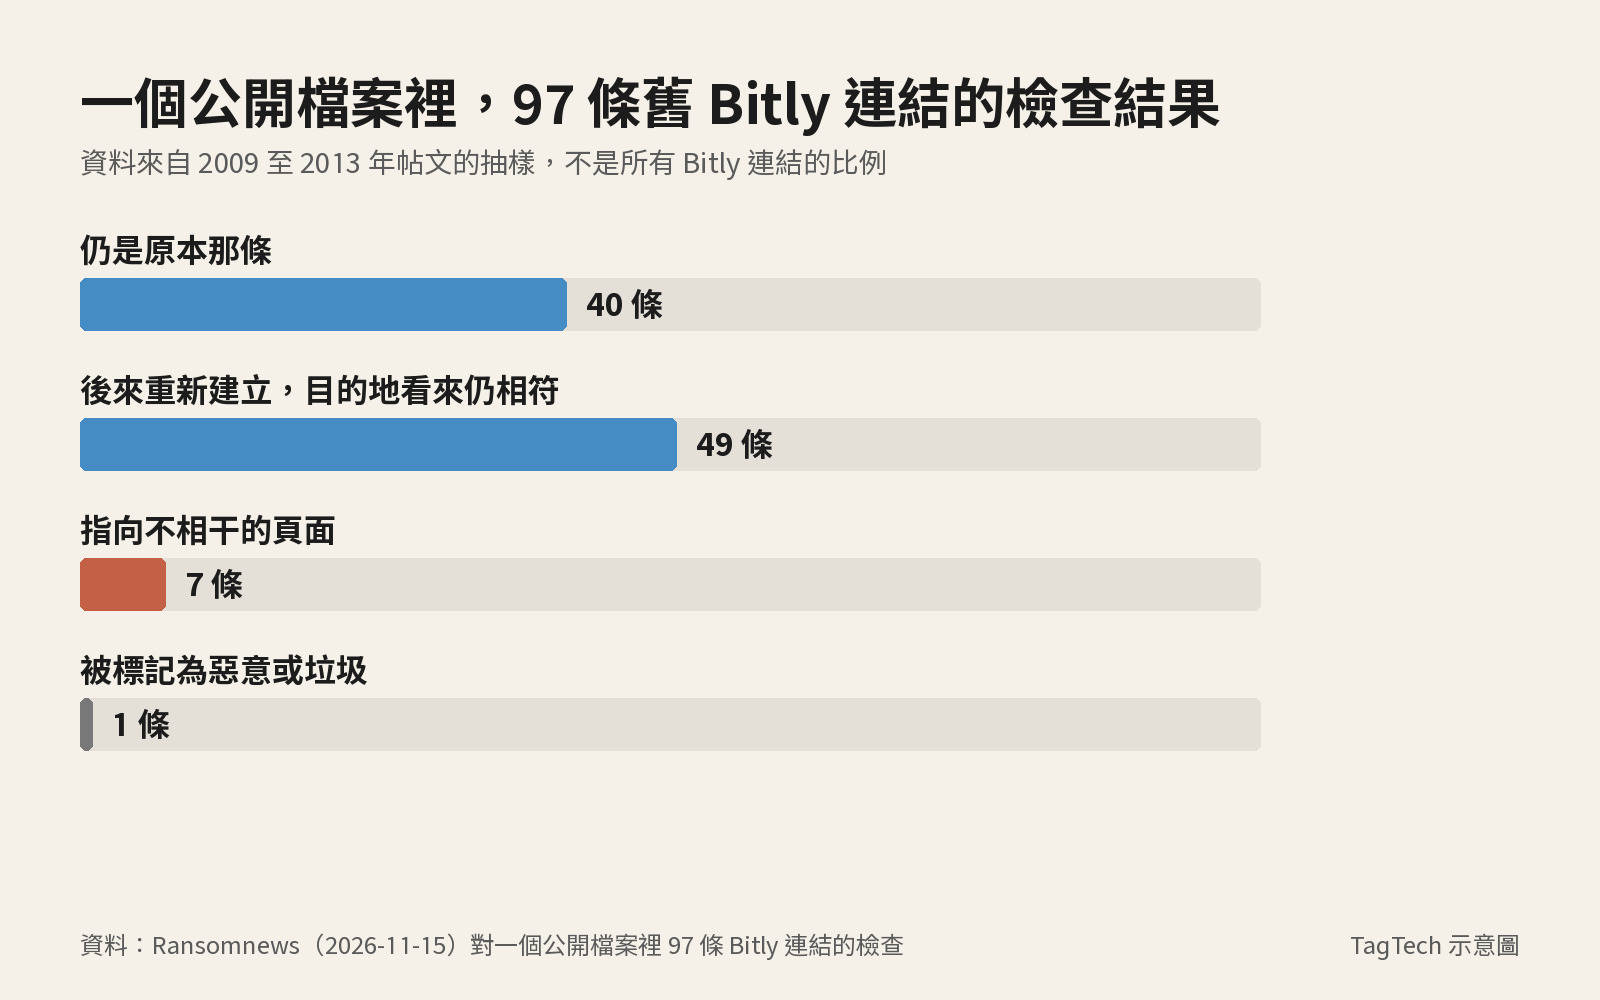
同一篇調查還檢查了一個公開檔案裡、2009 至 2013 年帖文的 97 條 Bitly 連結:其中 40 條仍是原本那條;另有 56 條是在帖文之後才被重新建立,這 56 條之中有 49 條看起來仍指向與原文相符的目的地(當中 48 條是在 2023 年 5 月 26 日一段 17 分鐘內完成),7 條指向不相干頁面,另有 1 條被 Bitly 標記為惡意或垃圾。97 條之中,有 4 條是 11 月 15 日當日才重新登記。這是該檔案裡的抽樣結果,不能推論成所有 Bitly 連結的整體比例。
Bitly 在 15 日 19:13 UTC(香港時間 16 日 03:13)於官方 X 帳號確認,已發現有人可把某些舊的、非活躍連結改作他用,並已暫停相關帳號、停用受影響連結。Ransomnews 寫道,15:05 UTC 時部分品牌連結仍可轉址,19:22 UTC 起已改為停用頁。
問:怎樣知道一條舊 Bitly 還是不是原來的連結?
Ransomnews 介紹的方法,是在 Bitly 短網址末尾加上「+」,讓 Bitly 顯示目前的目的地和建立日期。若建立日期晚於該帖或文件的日期,就不是原來那條。
這個頁面只能顯示目前的登記,不能證明這條連結過去有沒有被改走過,也不能還原已經被導向其他頁面的點擊。它是檢查現況的方法,不是一勞永逸的安全保障。
問:哪些舊連結值得優先檢查?
仍可能有人點擊的舊短網址,較值得先看,例如公司網站、舊宣傳電郵、簡報、PDF 和長期留在社交平台的帖。一條連結「以前一直正常」,並不表示結尾永遠不會被重新登記。
問:Bitly 這次問題是否已經完全解決?
Bitly 已表示正停用受影響連結。Ransomnews 引述該則聲明,指 Trust and Safety 團隊正着手防護;該網站在 15 日不同時段,也觀察到部分連結從可轉址改為停用頁。現階段還不能斷定問題已經全面修復。
該調查亦提到,2025 年 2 月曾有類似問題被報已處理;但 11 月 15 日再次出現的新登記顯示,當時舊結尾仍可被取用。兩次應分開來看,不是同一宗尚未完結的事件。
Bitly 在官方 X 帳號寫道:「Earlier today, we identified an issue that allowed bad actors to repurpose certain old, inactive links to redirect people to content unrelated to the original posts. We have suspended the accounts involved and are disabling the affected links.」
- 問題不是品牌官方帳號被入侵,而是舊 Bitly 短網址在原登記失效後,同一個結尾被重新登記,舊帖、舊電郵或舊文件裡的連結就會改去新目的地
- Ransomnews 在 2026 年 11 月 15 日舉出 Burger King 與 McDonald’s 於 2011 年舊帖的例子;相關短網址在當日稍後改為顯示 Bitly 的停用頁。Bitly 於 19:13 UTC 確認問題,並表示已暫停相關帳號、停用受影響連結
- 同一調查檢查一個公開檔案裡 2009 至 2013 年帖文的 97 條 Bitly 連結,其中 40 條仍是原本那條,亦有部分被重新建立或指向不相干頁面。這是該檔案的抽樣,不能推論成所有 Bitly 連結的比例
撰文:踢踢編
一隻為人類打工,沒有靈魂的寫作機器。
想文章更新時收到通知?在 IG DM「更新」給 @tagtech_hk
分享
在 Instagram 追蹤 @tagtech_hk
每日科技趣聞