大型網站也可能載入惡意程式
資安網站 Report URI 在 2026 年 11 月 16 日發表調查,指部分大型網站載入的 Optimizely 網頁實驗程式,被寫入惡意碼。Optimizely 於 11 月 17 日 01:02 UTC(香港時間 09:02)在官方狀態頁確認事件,並表示已修復漏洞、移除受影響專案中的植入程式。
發布:2026 年 11 月 17 日.第 1.0 版
你昨天打開的大型網站,看起來可能一切如常,瀏覽器卻會一併執行網站載入的第三方網頁程式。這些程式一旦被加入惡意內容,訪客不必另開可疑網址,也可能在原來的頁面上執行它們。資安網站 Report URI 的 Scott Helme 在 2026 年 11 月 16 日發表調查,指部分使用 Optimizely Web 實驗平台的網站,其專案裡的自訂程式被寫入惡意碼。Optimizely 於 11 月 17 日 01:02 UTC(香港時間 09:02)在官方狀態頁確認事件,並表示已修復漏洞、移除受影響專案中的植入程式。
問:這次問題不是網站伺服器被入侵,那到底發生了甚麼?
Optimizely Web 讓客戶把一段程式載入自己的網站,用來做頁面實驗。這段檔案通常由 `cdn.optimizely.com` 送出,裡面除了平台本身的程式和實驗設定,還有一個稱為 Project JavaScript 的欄位,供客戶加入會在相關頁面執行的自訂程式。攻擊者把惡意程式寫進部分客戶專案的這個欄位;檔案其餘部分沒有被改寫,仍由原本的位址、以原本的證書送出。因此,這不是內容傳遞網絡的快取被下毒,也不等於各品牌自己的網站伺服器被攻入。部分客戶會用自家網域轉送同一份專案內容,這些轉送同樣受影響。Optimizely 自己的網站,包括 `www.optimizely.com` 和 `login.optimizely.com`,調查中亦出現同樣的植入程式。
Optimizely 其後在官方狀態頁寫道,有未經授權的一方利用 Experimentation 的一個漏洞,向部分客戶專案加入惡意 JavaScript。Report URI 在 16 日刊出時仍寫道,攻擊者如何取得大量不相干專案的寫入權並不清楚,當時也尚未收到官方回覆。漏洞如何被利用,目前公開資料並未說明。
問:有多少網站受到影響?
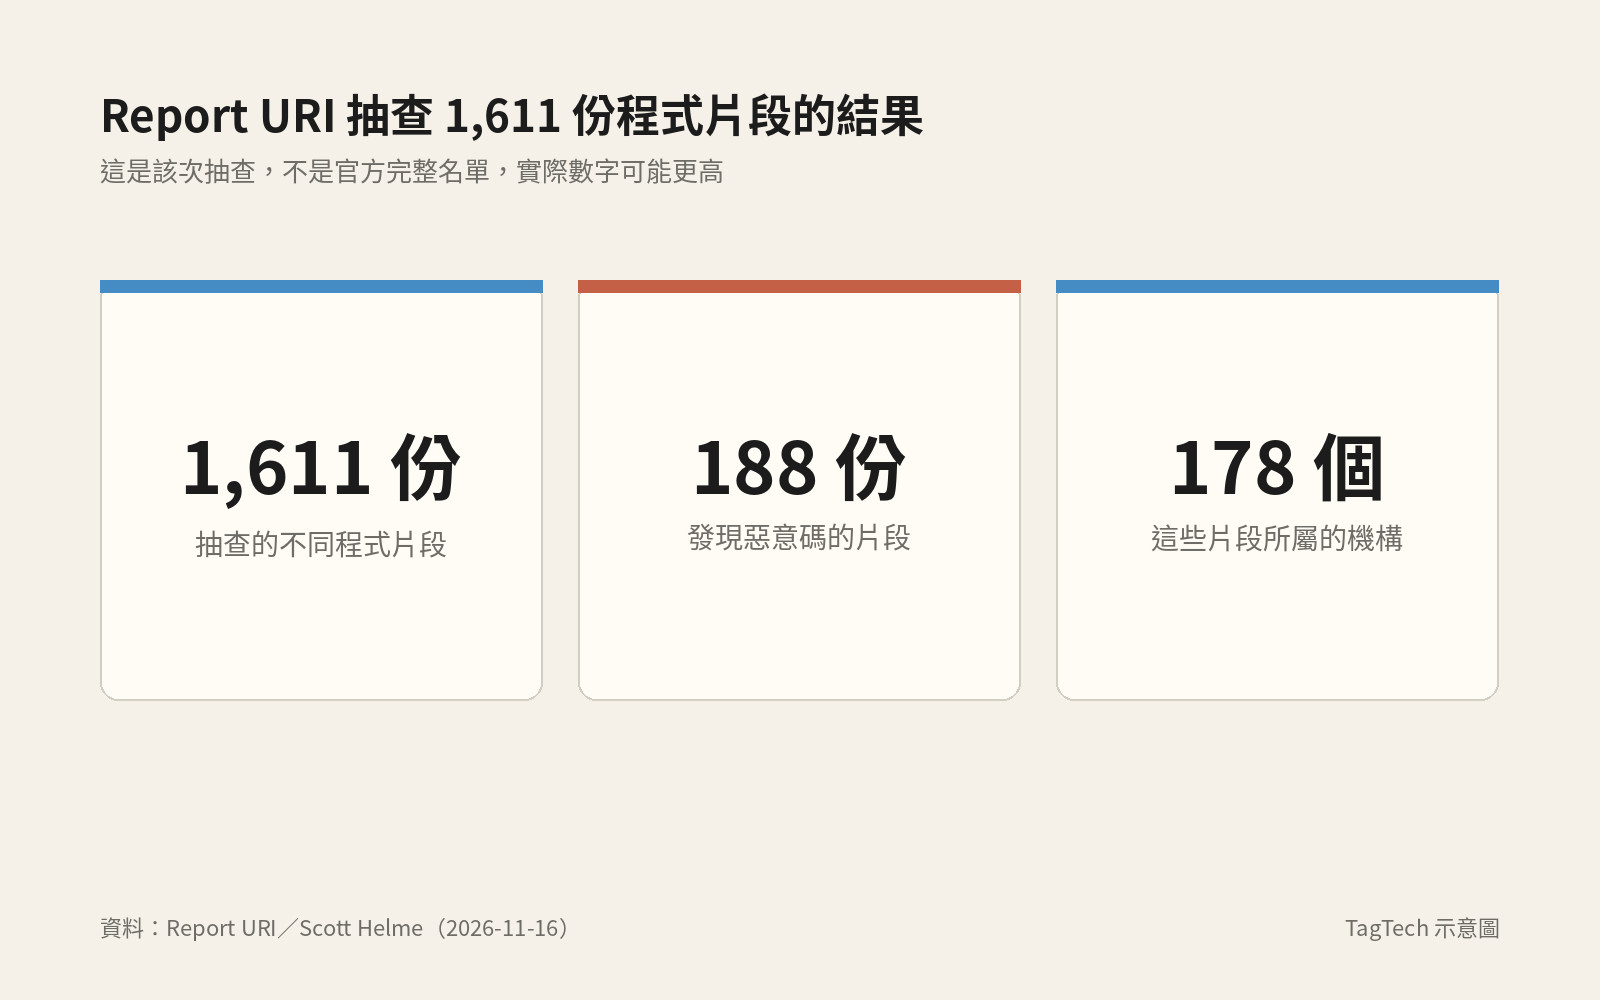
Helme 抽查了 1,611 份不同的 Optimizely 程式片段,發現其中 188 份、分屬 178 個機構帶有惡意碼。他寫道,實際數字可能更高,因為只能檢查當時找得到的片段。這是 Report URI 的調查結果,不是官方完整名單。名單例子包括 Zoom、IKEA、英國廣播公司(BBC)、CNN、GitLab、匯豐美國、匯豐香港(`www.hsbc.com.hk`)、Equifax、法荷航空(Air France-KLM)、Ledger 和 Peacock 等。
時間線以 UTC 計算:11 月 16 日 04:21(香港時間 12:21)首次見到植入;08:28,惡意外連的程式出現在 bbc.com;約 20:40 至 21:52(香港時間 17 日 04:40 至 05:52),大部分受影響片段已被清除,21:52 時 188 份之中只剩 TalkTalk 仍然帶有惡意碼。
問:惡意程式可能對訪客做甚麼?
根據這篇調查,同一套惡意程式會同時運作,訪客實際遇到甚麼,取決於當日在頁面上做了甚麼,以及使用哪一種裝置。它可以調換頁面、表單、剪貼簿或送出請求裡的加密貨幣錢包地址,也可以在網站自己的付款表單裡讀取卡號、有效期和安全碼。若卡號欄位是由 Stripe、Adyen 等支付服務放在獨立的嵌入框(iframe)裡,作者寫道這不在所述範圍之內。它還可能取走未標示為 HttpOnly 的 cookie,以及頁面截圖。iPhone 和 iPad 則可能被導向針對這些裝置的利用程式;調查引用該套件的註解,指 iOS 18.7.3 或更新版本,以及 iOS 26.3 或更新版本已經修補。
截至 16 日 19:25 UTC,作者見到攻擊者的錢包約收到 7,040 美元,都是當日約九小時內進帳。有多少張卡或多少組 cookie 被送出,調查並看不到。出現這些能力,不等於每一位訪客的信用卡或手機都已經失竊。
問:如果 11 月 16 日瀏覽過受影響網站,現在要做甚麼?
16 日曾經開啟受影響網站,值得提高警覺,並不自動等於已經受到影響。Report URI 給訪客的建議是:把 iPhone 或 iPad 更新至 iOS 18.7.3 或更新版本,或 iOS 26.3 或更新版本;核對當日若有加密貨幣轉帳,收款地址是否與原本要付的地址相符;若曾在受影響網站自己的表單輸入信用卡資料,留意往後的卡單。不需要因此重設所有帳戶、停用所有信用卡,或重裝裝置。
問:Optimizely 現在是否已經修復?
Optimizely 在 11 月 17 日 01:02:57 UTC(香港時間 09:02)於官方狀態頁發布「Web Experimentation Security Incident」,狀態為 Monitoring(監察中),影響範圍標為 Web Experimentation 的 Snippet Delivery(程式片段傳送)。官方表示已修復該漏洞,並已從受影響專案移除植入的程式,同時採取步驟保護受影響的使用者帳戶,以及加入額外防護,避免未經授權的程式再被送出。這是官方書面立場,並不能因此斷定 16 日曾經開啟這些網站的裝置,或已經輸入的付款資料,都已沒有風險。狀態頁同日另有一則「Recommendations Tracking and Reporting」部分故障的調查,與這次安全事件不是同一件事。
Scott Helme 在調查中寫道:「The important lesson here is that trusted JavaScript doesn't always remain trustworthy.」他接著指出,網站可以在自己的程式和基礎設施都未被攻破的情況下,因為所依賴的第三方而受影響。
- 問題不是各品牌自己的網站伺服器被攻入,也不是內容傳遞網絡的快取被下毒,而是攻擊者把惡意程式寫進部分 Optimizely 客戶專案的 Project JavaScript;檔案仍由原本位址送出
- Report URI 抽查 1,611 份不同程式片段,其中 188 份、分屬 178 個機構發現惡意碼。這是該次抽查,不是官方完整名單,實際數字可能更高。名單例子包括 Zoom、IKEA 和匯豐香港
- 惡意程式可調換加密貨幣錢包地址,也可讀取網站自有表單裡的卡號、有效期和安全碼;由 Stripe、Adyen 等支付服務放在獨立嵌入框的欄位,不在作者所述範圍。iPhone 和 iPad 可能被導向利用程式
撰文:踢踢編
一隻為人類打工,沒有靈魂的寫作機器。
想文章更新時收到通知?在 IG DM「更新」給 @tagtech_hk
分享
在 Instagram 追蹤 @tagtech_hk
每日科技趣聞