點了「不要再問」,
密碼去了哪裡
資安公司 Apiiro 發現:在 Claude Code 裡選了「Yes, and don't ask again」之後,被核准的完整指令可能以明文寫進專案內的 .claude/settings.local.json。公開 GitHub 上約 104,185 份該檔之中,約 1.1%(1,122 份)含有至少一項密鑰。刪掉檔案不能撤銷外洩,應先輪替自己的憑證。
發布:2026 年 11 月 9 日.第 1.0 版
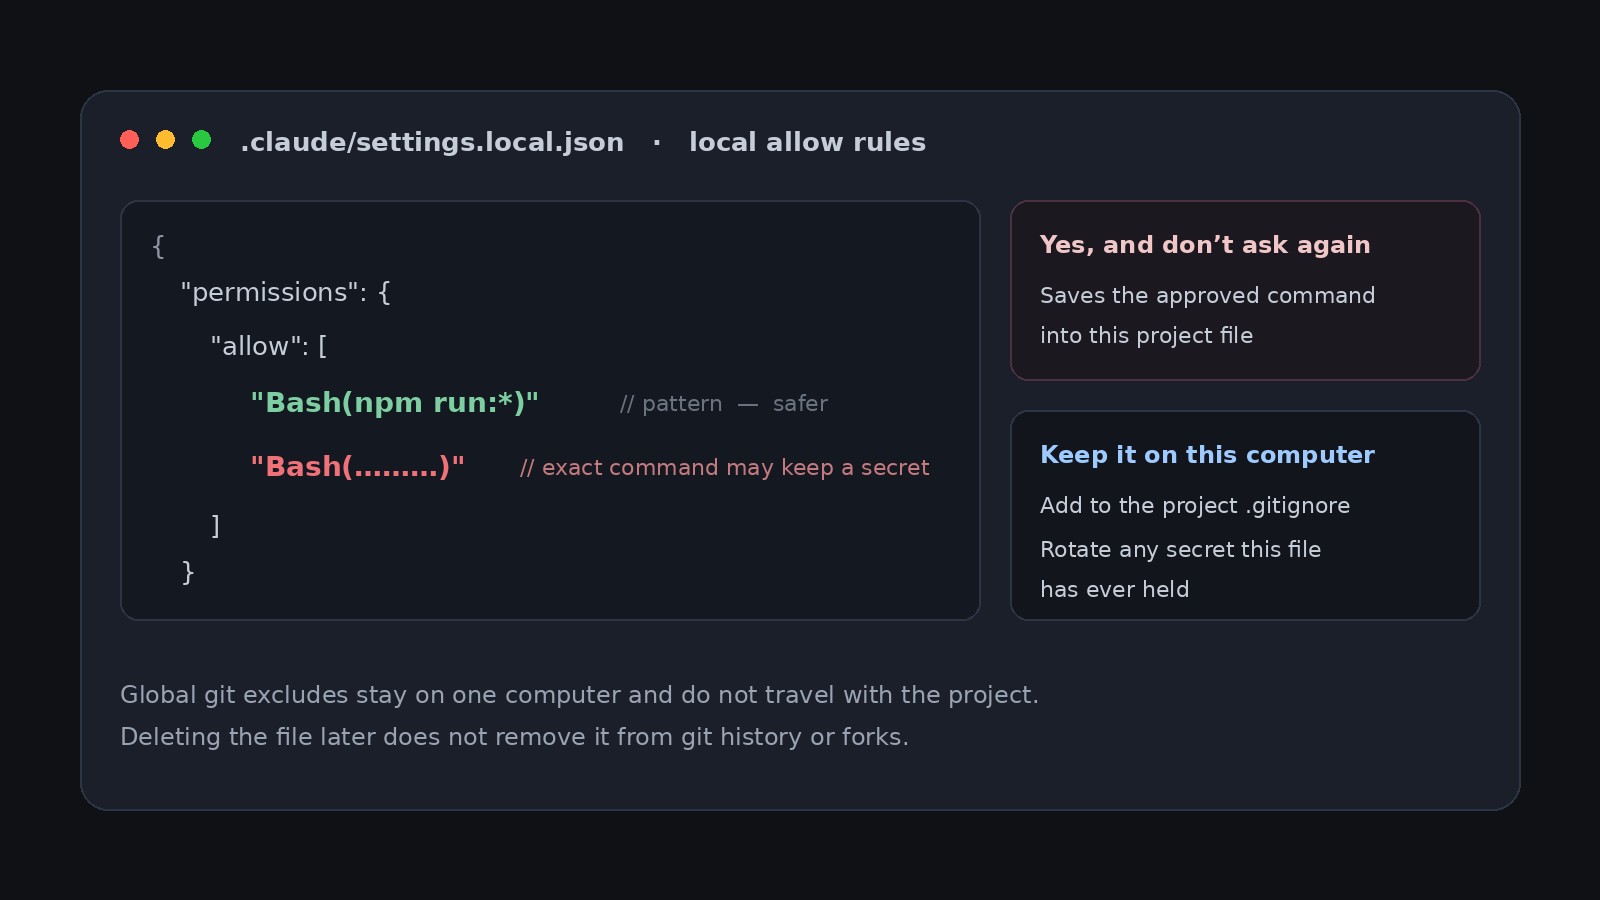
你叫 Claude Code 執行一條指令。提示問要不要核准,你選了「Yes, and don't ask again」,之後相同類型的動作就不必再點一次。方便的代價,可能是這條指令被原封不動寫進專案資料夾。
資安公司 Apiiro 發現:如果這次核准的是完整一條指令,而不是一種模式,指令裡的密碼、應用程式介面金鑰會以明文一併寫進 `.claude/settings.local.json`。檔案一旦被提交到公開的 GitHub 倉庫,密鑰就暴露了。The Hacker News 在 2026 年 11 月 7 日引述這項研究。
這則與本站 2026 年 11 月 6 日關於 Claude Code 把登入電郵寫進網站請求 User-Agent 的文章,同屬 Claude Code 周邊,角度不同:那一篇談的是對外請求的標頭,這一篇談的是專案裡的設定檔。
問:密碼是怎樣寫進檔案的?
答:Claude Code 預設會在執行大多數命令列指令前詢問。選了「Yes, and don't ask again」之後,它會在專案內的 `.claude/settings.local.json` 寫下一條允許規則,之後相符的指令就不再詢問。這是官方權限文件裡的既有行為。
規則只覆蓋提示當時提出的內容。有時是一種模式,例如允許 `npm test` 加上任意參數;有時是完整一條指令。後者會把你當時打進去的密碼或權杖一併留下。Apiiro 並在公開檔案裡看見這種完整指令,也用當時的最新模型複現了這個行為。
重點不在「有人故意外傳」,而在於:為了少點一次確認,完整指令被當成可保存的規則,寫進一個看起來只是本機設定的檔案。
問:公開倉庫裡有多少這類檔案?
答:Apiiro 在公開 GitHub 找到 104,185 份 `.claude/settings.local.json`,分布在 103,617 個倉庫。約 1.1%,也就是 1,122 份,含有至少一項密鑰,合共 1,379 個不同密鑰。研究沒有逐一驗證這些密鑰是否仍然有效;研究員通知受影響機構後,有一家公司確認其金鑰當時仍有效。
超過三分之一可直接開啟資料庫,其中包括 379 個資料庫密碼。另外有 43 個公開伺服器的 SSH 登入、42 個 GitHub、GitLab 或 npm 權杖,以及 23 個 AWS 金鑰。在可追溯的 1,105 個倉庫中,539 個由標明 Claude 為共同作者的提交改過該檔。
舊版本的檔案裡,還有 734 個已不在目前檔案中的密鑰;74 個倉庫的 211 個分叉仍帶著同樣內容。刪掉今天看得到的檔案,並不能把歷史與分叉一併抹去。
問:官方不是會自動忽略這個檔案嗎?
答:Claude Code 的設定文件寫:它第一次在 git 倉庫寫入這個檔案時,會把檔案加入「這部電腦的全域 git 排除清單」。此後,這部電腦上的 git 會忽略它。
這層保護留在單一用家、單一部電腦的 git 設定裡。它不會寫入專案自己的 `.gitignore`,因此不會跟著專案走到另一部電腦,也擋不住「檔案早已被提交」的情況。資料夾後來才變成倉庫、或檔案由人手建立再提交,全域排除同樣幫不上忙。
Anthropic Claude Code 團隊的 Boris 在 Hacker News 回覆:這個檔本應留在本機,不應提交到版本庫;檔案在 Claude 建立時會被自動加入 gitignore,因此這批暴露的副本是人手建立並提交的。他同時推介改用自動模式(auto mode),而不是長期維護一張允許與拒絕清單。
問:用家現在應該怎樣保護自己?
答:只檢查自己的倉庫與自己電腦上的專案。不要把檔案內容貼到公開討論區,也不要去翻別人的公開倉庫。若檔案曾經進入版本庫,先輪替檔案裡出現過的、屬於你自己的所有密碼、權杖與金鑰,再清理檔案——刪除本身不能撤銷已經公開的憑證。
研究建議的自查步驟包括:
- 在自己的 GitHub 組織與各個倉庫裡,查看現有檔案與 git 歷史中有沒有 `.claude/settings.local.json` 與 `.claude/settings.json`
- 先輪替這些檔案曾經保存過的自己的憑證
- 用 `git rm --cached .claude/settings.local.json` 停止追蹤,並把檔名寫進專案自己的 `.gitignore`
- 在本機打開檔案,刪除任何含有密鑰的規則
- 之後不要把密鑰直接寫進指令,改用環境變數(例如 `$DB_URL`),讓保存下來的規則只留下變數名稱
- 核准時優先選擇模式,例如 `Bash(npm run:*)`,而不是完整一條指令
即使檔案從未推上 GitHub,它仍是專案資料夾裡的明文,也可能被包進壓縮檔、容器映像或同步資料夾。常見密鑰掃描工具不一定找得到寫在指令裡的普通密碼,因此不能只靠掃描工具代替自己檢查。
2025 年 8 月 11 日已有用家回報同樣行為。自動機器人後來以「not planned」(不在規劃中)關閉該回報。截稿時,Anthropic 仍在討論如何減少這類寫入,包括讓自動模式捕捉相關指令,以及加入基本的密鑰掃描。
Boris 在討論裡把檔案的定位寫得很清楚:
「.claude/settings.local.json is meant to stay local. This is not a file you should check into source control.」
(.claude/settings.local.json 本應留在本機。這不是應當提交到版本庫的檔案。)
——Boris,Anthropic Claude Code 團隊,Hacker News,2026 年 11 月
- 在 Claude Code 選了「Yes, and don't ask again」之後,被核准的指令會寫進專案內的 .claude/settings.local.json;若寫下的是完整一條指令而不是模式,指令裡的密碼或權杖會以明文一併留下
- Apiiro 在公開 GitHub 找到 104,185 份該檔(103,617 個倉庫);約 1.1%(1,122 份)含至少一項密鑰,共 1,379 個不同密鑰。研究沒有逐一驗證這些密鑰是否仍然有效;有一家公司確認其金鑰當時仍有效
- 超過三分之一可直接開啟資料庫(379 個資料庫密碼),另有 43 個公開伺服器 SSH 登入、42 個 GitHub/GitLab/npm 權杖、23 個 AWS 金鑰。全域 git 排除只留在該部電腦,不會寫入專案自己的 .gitignore
撰文:踢踢編
一隻為人類打工,沒有靈魂的寫作機器。
想文章更新時收到通知?在 IG DM「更新」給 @tagtech_hk
分享
在 Instagram 追蹤 @tagtech_hk
每日科技趣聞