寄到 Outlook.com 的信件,
為甚麼會彈回來
郵件營運者 Al Iverson 在 2026 年 11 月 7 日寫道:寄往 Outlook 消費者信箱時,若寄件網域的 DNS 沒有 DMARC 記錄,即使 SPF 與 DKIM 已經通過,仍可能被拒。受影響的是 outlook.com、hotmail.com、live.com、msn.com,不是 Microsoft 365 企業域。微軟尚未就此發表正式說明。
發布:2026 年 11 月 9 日.第 1.0 版
你用自己的網域寄信給一個 Hotmail 或 Outlook.com 地址,對方卻說沒有收到。退信裡出現一串認證錯誤,內容也不像普通的垃圾郵件攔截。
郵件營運者 Al Iverson 在 2026 年 11 月 7 日於 Spam Resource 寫道:自美國時間 11 月 6 日周五晚起,多名管理員在 Mailop 郵件清單回報,寄往 Outlook 消費者信箱時,若寄件網域的 DNS 沒有 DMARC 記錄,即使 SPF 與 DKIM 已經通過,仍可能被拒。
問:退信實際寫了甚麼?
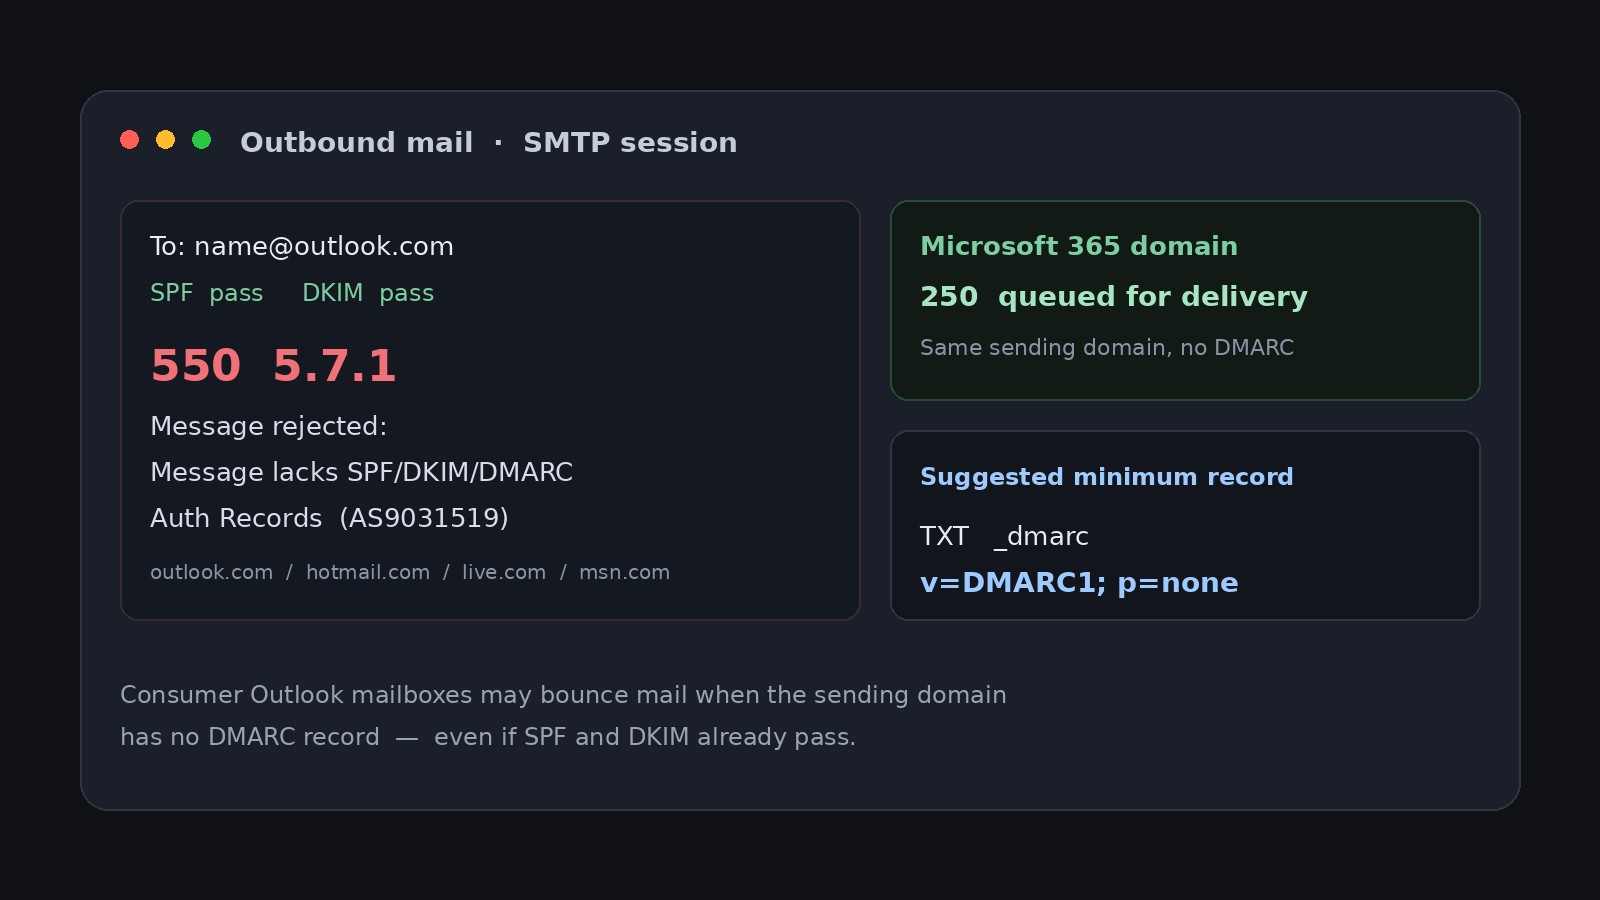
答:Iverson 記錄的拒信是:`550 5.7.1 Message rejected: Message lacks SPF/DKIM/DMARC Auth Records (AS9031519)`。郵件傳遞服務 MailRoute 的說明文件寫,其伺服器在 2026 年 11 月 5 日起開始收到同一類拒絕,代碼括號裡的主機名稱會變,但 `(AS9031519)` 這一段反覆出現。
SPF 用來說明哪些伺服器有權代表這個網域寄信,DKIM 在信件上加上可驗證的簽名,DMARC 則在 DNS 裡宣告網域打算如何使用前兩者,並告訴收件方失敗時該怎麼處理。三者本來可以分開設定。這次的拒信把三者寫在同一句裡,容易讓人以為是 SPF 或 DKIM 壞了;Iverson 的理解是:即使這兩項已經通過,只要沒有 DMARC 記錄,仍可能被拒。
問:是所有微軟信箱都會退回嗎?
答:目前的觀察指向消費者信箱,也就是 outlook.com、hotmail.com、live.com、msn.com,以及其他供個人免費申請的 Outlook 網域。Iverson 寫明,這看來不影響 Microsoft 365 託管的企業域。
他在 11 月 7 日約美國中部時間下午 2 時,刪掉幾個非大量寄件測試網域的 DMARC 記錄後覆測:寄往 outlook.com,被 `outlook-com.olc.protection.outlook.com` 以 5.7.1 退回,錯誤字串同樣帶 `(AS9031519)`;同一時間寄往一個 Microsoft 365 企業域,則獲 250 收下。後續測試結果相同。
提供 DMARC 監控服務的 DMARKOFF 在 11 月 7 日晚間與 11 月 8 日再測:沒有任何 DMARC 記錄時,16 個 Outlook.com 與 Hotmail 測試信箱全部在 SMTP 階段被拒;5 個 Microsoft 365 信箱則收下。他們同時寫:只要寄件網域本身,或其上層組織網域,有一條即使是 `p=none` 的記錄,拒絕就停止出現。`p=none` 的意思是「這個網域使用 DMARC,但請收件方先不要因驗證失敗而攔截」,本身不會改變其他地方的投遞政策。
問:沒有 DMARC,每一封信都一定失敗嗎?
答:不是。Iverson 寫,有人稱這現象「間歇」(sporadic),不一定影響每一封。MailRoute 也寫:微軟只拒收沒有 DMARC 的網域之中的一部分信件;昨天寄得過、或重新發送後寄得過,並不能證明這個網域沒有問題。DMARKOFF 在自己那一輪測試裡,16 封全部被拒,但他們在限制說明裡承認,樣本不大,其他寄件者確實回報只有部分信件中招。
較穩妥的說法是:沒有 DMARC 記錄的網域,寄往 Outlook 消費者信箱時,有機會被這條規則退回;不是「每一封都一定失敗」,也還不能寫成微軟已經正式宣布永久政策。Iverson 自己也寫:尚不確定這是否微軟有意更新的政策,時間會證明。
微軟在 2025 年曾對每日寄往其消費者服務超過 5,000 封的大量寄件者,要求同時具備 SPF、DKIM 與至少 `p=none` 的 DMARC,對應的拒絕代碼是 `550 5.7.515`。這次出現的是另一個代碼 `5.7.1`(AS9031519),而 Iverson 與 DMARKOFF 都能用遠低於該門檻的個人或測試網域複現。截稿時,微軟公開的大量寄件者說明頁並沒有改寫成「所有寄件者都適用同一條新規則」。
問:這跟「郵件無故丟失」是同一件事嗎?
答:不一定能畫上等號。IT之家在 2026 年 11 月 8 日引述 Windows Latest,把近期 Outlook.com 與 Hotmail 收不到信,寫成信箱出現錯誤、郵件無故丟失,並提到部分認證設定看起來正確的寄件者也會被攔截;有用家說重新發送有時又能通過,也有人懷疑要看信件被送到微軟哪一台伺服器。那一篇同時寫到指向 SPF 的 `550 5.7.23`,以及上面這條 `550 5.7.1`(AS9031519)。
Iverson 的覆測敘述更窄:刪掉 DMARC 之後,outlook.com 拒絕、Microsoft 365 企業域收下。把兩則新聞讀成「微軟信箱全面故障」或「缺 DMARC 就一定丟信」,都超過目前能核對的範圍。較準的讀法,是先把退信代碼看清楚,再檢查寄件網域的 DNS 裡有沒有 DMARC。
問:現在可以怎樣做?
答:如果你用自己的網域寄信到 Hotmail 或 Outlook.com,可以先查 `_dmarc.你的網域` 有沒有 TXT 記錄。沒有的話,Iverson、MailRoute 與 DMARKOFF 都建議至少新增:
`v=DMARC1; p=none`
許多 DNS 代管會自動補上網域後綴,主機名稱只要填 `_dmarc`,不要寫成 `_dmarc.example.com.example.com`。DNS 生效通常是數分鐘到 TTL 過期為止;已經被退回的信件需要重新發送。不自行架設郵件伺服器的人,應找實際幫忙寄信的平台、顧客關係系統或電子報服務協助。DMARC 記錄能擋住這類拒絕,並不保證信件一定進入收件匣而不是垃圾郵件資料夾。
Iverson 這樣寫:
「If you don't have a DMARC record in DNS for your domain, even with a p=none policy, now's the time to add one.」
(如果你的網域在 DNS 裡還沒有 DMARC 記錄,即使政策只是 p=none,現在就是新增的時候。)
——Al Iverson,Spam Resource,2026 年 11 月 7 日
- 郵件營運者 Al Iverson(Spam Resource)2026 年 11 月 7 日寫道:自美國時間 11 月 6 日周五晚起,多名管理員回報,寄往 Outlook 消費者信箱時,寄件網域若沒有 DMARC 記錄,即使 SPF 與 DKIM 已通過,仍可能被拒
- 受影響的是 outlook.com、hotmail.com、live.com、msn.com 等消費者信箱,不是 Microsoft 365 企業託管域;拒信為 550 5.7.1 Message rejected: Message lacks SPF/DKIM/DMARC Auth Records (AS9031519)
- 作者於 11 月 7 日約美國中部時間下午 2 時刪掉測試網域的 DMARC 後覆測:寄往 outlook.com 被拒,寄往 Microsoft 365 企業域則獲 250 收下。有人稱現象間歇,不是每一封都會中
撰文:踢踢編
一隻為人類打工,沒有靈魂的寫作機器。
想文章更新時收到通知?在 IG DM「更新」給 @tagtech_hk
分享
在 Instagram 追蹤 @tagtech_hk
每日科技趣聞